PRIDE SECURITY INTEL 0x15
Confiança sob pressão
O Ivanti Connect Secure está sob exploração ativa, enquanto a CVE-2026-89111, com CVSS 10 no SAP Cloud SDK para Python, revela que um advisory pode não contar toda a história sobre as versões afetadas. Na cadeia de software, a Trail of Bits testou 25 package managers e encontrou problemas sérios na verificação da integridade dos pacotes. Em resposta a uma vulnerabilidade que poderia afetar mais de 1.500 pacotes, o GitHub também apertou as regras do trusted publishing do npm. Já no Microsoft Defender XDR, um artigo demonstrou como burlar o isolamento automático do Automatic Attack Disruption. E um engenheiro da OpenAI foi preso por instalar um dispositivo de gravação no escritório.
Vulnerabilidades e Exploits
Evasão do isolamento do Automatic Attack Disruption do Microsoft Defender
Por Elliann, PRIDE Security
A PRIDE Security publicou um artigo demonstrando como evadir o mecanismo de Automatic Attack Disruption do Microsoft Defender XDR, recurso que correlaciona telemetria de múltiplas fontes para identificar ataques em andamento e isolar automaticamente hosts comprometidos. A técnica explora a forma como o Base Filtering Engine reconstrói seu estado persistente durante a inicialização do sistema: uma simples manipulação de registro seguida de reboot faz com que os filtros de isolamento do Windows Filtering Platform não sejam recarregados, restaurando a conectividade de rede do host. O pré-requisito é privilégio de administrador local. A técnica se aplica à ação Isolate device, que é aplicada localmente, e não afeta Contain device, cuja política reside nos demais endpoints. O conceito pode ser automatizado a partir de um C2 previamente implantado. As recomendações de detecção incluem monitorar alterações em chaves específicas do BFE, habilitar auditoria do WFP e correlacionar ações.
CVE-2026-89111: CVSS 10 no SAP Cloud SDK para Python
Por Equipe do The Hacker News
A SAP divulgou a CVE-2026-89111, vulnerabilidade de severidade máxima (CVSS 10.0) no SAP Cloud SDK para Python, que permite o roubo de credenciais OAuth2 de aplicações multi-tenant hospedadas na SAP Business Technology Platform. O mecanismo é elegante na sua simplicidade. O SDK usa o client ID e o secret do cliente para autenticar em serviços, e um atacante que controle o parâmetro tenant subdomain pode injetar delimitadores de URL e redirecionar essas credenciais para um servidor sob seu controle.
Ivanti Connect Secure sob exploração ativa: CVE-2026-104935 entra no KEV com prazo até 16 de outubro
Por Equipe do The Hacker News, com CISA, Previdian e Volexity
⚠️ A CISA emitiu alerta para atualização imediata de appliances Ivanti Connect Secure após a divulgação da CVE-2026-104935 (CVSS 8.6), um bypass de autenticação que permite a um atacante remoto não autenticado executar comandos arbitrários. A vulnerabilidade entrou no catálogo KEV, e agências federais americanas têm até 16 de outubro de 2026 para aplicar as correções.
A telemetria confirma a urgência. A Previdian registrou 105 tentativas de exploração contra seus honeypots até 14 de outubro, vindas de 50 IPs únicos em Singapura e nos Estados Unidos.
A CISA orienta forense de rede e memória para quem suspeitar de comprometimento, seguida de factory reset, rebuild de instâncias virtuais, reset de todas as senhas e revogação de certificados e chaves de API. E atenção ao relógio: a versão 22.8 chega ao fim de vida em 31 de janeiro de 2027.
Shielder audita Power Grid Model e acha invocacao arbitraria de metodo via YAML
Por Shielder
A Shielder publicou o relatório completo de uma auditoria de segurança no Power Grid Model, biblioteca open source de alta performance para analise de redes elétricas de distribuição, mantida pela Alliander sob o guarda-chuva da LF Energy e usada pelo setor de energia em estudos de planejamento e confiabilidade de rede. A auditoria foi contratada pela OSTIF e combinou revisão manual e assistida de código, campanha de fuzzing e analise dos workflows de supply chain do repositório.
Foram encontradas 3 vulnerabilidades, sendo a mais grave a CVE-2026-84457, de severidade alta: o conversor tabular da biblioteca auxiliar power-grid-model-io usa arquivos de mapeamento YAML que podem referenciar funções Python por caminho, permitindo invocação arbitraria de método a partir de um arquivo de mapeamento malicioso.
Um ponto final derruba a protecao de arquivos do Copilot no Visual Studio (CVE-2026-103572)
Por Embrace The Red
O pesquisador do blog Embrace The Red reportou a Microsoft uma vulnerabilidade de RCE no Copilot do Visual Studio e do SQL Server Management Studio (SSMS), corrigida nesta semana. A raiz do problema e uma peculiaridade deliciosa do Windows: nomes de arquivo terminados em ponto são válidos, e a camada Win32 simplesmente ignora o ponto final ao gravar. Os nomes settings.json e settings.json. apontam para o mesmo arquivo no fim das contas.
A validação que deveria impedir o Copilot de escrever em arquivos sensíveis de configuração e de MCP comparava strings. Passe .mcp.json. com o ponto final e a comparação falha em reconhecer o arquivo protegido, liberando a escrita. Na hora de gravar, a API do Windows remove o ponto e o alvo atingido e o .mcp.json de verdade. Com escrita nos próprios arquivos de configuração, o agente escapa das restrições de contenção e executa comandos arbitrários, e o autor demonstrou exploração remota por terceiros via prompt injection indireto. Como SSMS compartilha o shell e a DLL vulnerável Microsoft.VisualStudio.Copilot.Core.dll com o Visual Studio, os dois produtos foram afetados, incluindo versões antigas como VS 2022.
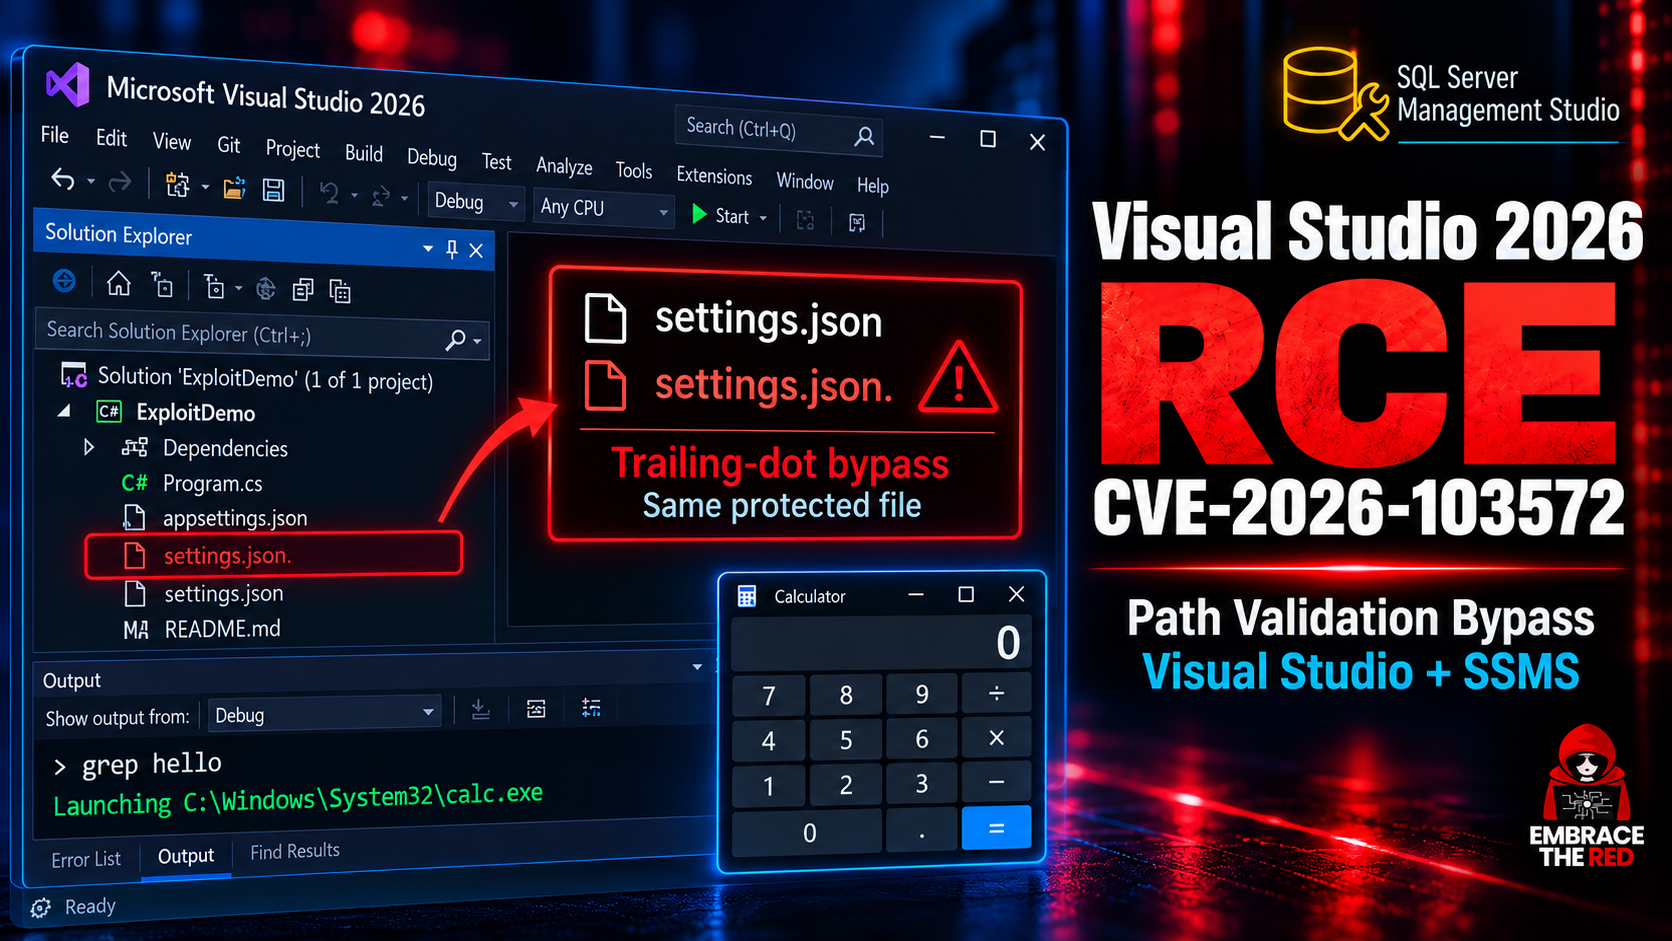
Figura: execucao remota de comando no Visual Studio e SSMS via bypass de validacao de path com ponto final.
Fontes:
-
https://thehackernews.com/2026/10/sap-discloses-critical-cvss-10-flaw-in.html
-
https://thehackernews.com/2026/10/cisa-urges-immediate-ivanti-connect.html
-
https://www.shielder.com/blog/2026/10/power-grid-model-security-audit/
-
https://embracethered.com/blog/posts/2026/visual-studio-copilot-remote-code-execution/
Análises de Campanhas
Hirudo: trojan Android que substitui apps bancários por versões patcheadas
Por ThreatFabric
A ThreatFabric detalhou o Hirudo, novo trojan bancário para Android que marca uma escalada em fraude financeira: em vez de sobrepor telas falsas sobre apps legítimos, ele substitui oito aplicativos bancários indonésios por versões patcheadas, construídas para bypassar as checagens de segurança de dentro do próprio app. O alvo de credenciais se estende por Indonésia, China, Índia, México, Marrocos e Tailândia.
A distribuição usa droppers disfarçados de apps de compras, vídeo adulto e entretenimento, com conteúdo real carregado em WebView para parecer legítimo. O Hirudo é instalado como um segundo app via prompt falso de atualização e implementa um truque antidetecção interessante: configura uma VPN propositalmente não funcional antes da instalação do payload, cortando o acesso à internet para impedir checagens em nuvem do Google Play Protect. A ThreatFabric nota que a detecção offline do Play Protect ainda funciona, então a técnica mira mais a reputação online do que um bypass completo. O pacote inclui roubo de credenciais on-device, captura de tela e câmera, roubo de SMS e controle remoto total.
PEERSTITCH: implant ARM64 residente em memoria dentro de FortiGates
Por Daniel Gott e Shawn Westfall (Unit 42)
A Unit 42 detalhou um comprometimento multiestágio contra uma provedora de telecom, que comecou com a exploracao da CVE-2024-47575 num appliance FortiManager centralizado. De lá, os atacantes exfiltraram um arquivo com configurações, material criptográfico e dados de mais de 500 firewalls FortiGate gerenciados, que protegiam a infraestrutura da vitima e de seus clientes. Com esse tesouro em maos, mantiveram acesso de longo prazo, interceptaram trafego, estabeleceram sessoes VPN e plantaram backdoors.
A joia da operacao é o PEERSTITCH, um malware ARM64 residente em memoria, entregue via exploração da CVE-2025-61624, um path traversal no auto-script do FortiOS. O implant não deixa binário persistente em disco, não abre porta de escuta e não inicia conexão de saída. Ele se comunica através do trafego gerado por processos legítimos do próprio host, o que o torna praticamente invisível para detecção convencional de endpoint e de rede. Tradecraft de nível, com proficiência clara em arquitetura Fortinet e internals de FortiOS.
Fontes:
-
https://thehackernews.com/2026/10/hirudo-android-trojan-uses-patched.html
-
https://unit42.paloaltonetworks.com/fortimanager-cve-2024-47575-peerstitch-malware/
Ferramentas Ofensivas
unKover v1.3: bypass de 403/401 com parser confusion e abuso do header Forwarded
Por @BRuteLogic
Ferramenta de @BRuteLogic focada em contornar respostas 403 e 401 em aplicações web. A novidade são dois casos de testbed novos: Parser Confusion, combinando breaker com extensão estática, e abuso de confiança no header Forwarded definido na RFC 7239.
Bypass de controle de acesso via discrepância de parsing entre proxy reverso e backend é uma fonte inesgotável de bugs, e o vetor do header Forwarded é particularmente útil em ambientes onde o upstream confia cegamente em headers de um hop anterior. A ferramenta está no GitHub e há um testbed público para validar as técnicas antes de apontar para um alvo real.
Fontes:
Supply Chain e AppSec
Trail of Bits testa 25 package managers e encontra um problema sério de integridade
Por Trail of Bits
A Trail of Bits testou 25 dos package managers mais populares para verificar se eles detectam um repositório de pacotes comprometido injetando código malicioso em pacotes legítimos. O resultado é desconfortável. Menos da metade usa lockfiles que verificam adulteração por padrão, e apenas dois verificam a integridade de cada pacote baixado: Go e vcpkg.
💡 A conclusão que muda a perspectiva: a solução criptográfica para isso existe há décadas e não é trivial. Hash no lockfile ou assinatura no pacote. O que falta não é matemática, é decisão de design e priorização de recurso. Se a sua cadeia de build depende de Pip, Maven ou Composer sem hardening extra, vale a leitura.
GitHub aperta o trusted publishing do npm após falha expor mais de 1.500 pacotes
Por Golan Myers (Bloom Security)
O GitHub passou a expirar configurações de trusted publishing do npm não validadas 48 horas após a criação, em resposta à pesquisa da Bloom Security, que descobriu como um atacante poderia publicar novas versões de pacotes de outras pessoas sem roubar credenciais. Mais de 1.500 pacotes estavam expostos ao sequestro.
A raiz do problema está em como a configuração identificava o repositório. O trusted publishing, lançado em julho de 2025, usa tokens OIDC de curta duração gerados pelo CI/CD. Mas a configuração registrava o slug do repositório, a combinação owner/nome, em vez do ID imutável que o GitHub atribui.
Agora, a primeira publicação bem-sucedida valida a configuração e a vincula à identidade imutável do repositório, e o npm passa a rejeitar tokens de eventos issue_comment do GitHub Actions, além da restrição já existente de pull_request_target. Quem usa trusted publishing deve confirmar que a configuração foi validada com uma publicação bem-sucedida.
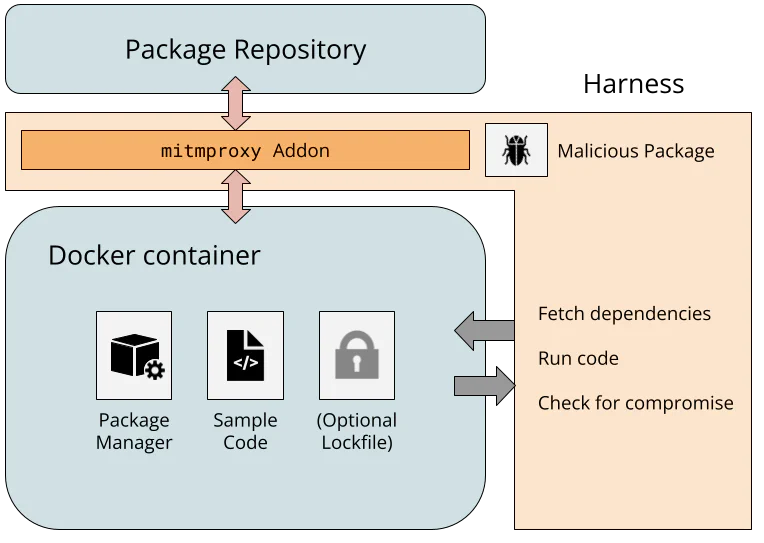
Figura: Desenho experimental do ambiente de testes empregado na simulação de repositórios de pacotes maliciosos.
Fontes:
-
https://blog.trailofbits.com/2026/10/14/package-managers-have-an-integrity-problem/
-
https://thehackernews.com/2026/10/github-tightens-npm-publishing-after.html
AI e Jailbreaks
CircuitBreak: remover de 29 a 150 neurônios derruba o refusal de LLMs
Por Jincheng Ying e equipe
O paper CircuitBreak leva os ataques de neuron pruning a uma nova reflexão. Trabalhos anteriores como TwinBreak e NeuroStrike mostraram que o comportamento de recusa em LLMs depende de um conjunto pequeno de canais feed-forward que pode ser removido. O CircuitBreak modela a segurança como um circuito, ou seja, um grupo de neurônios que contribui em conjunto.
Pense no modelo como uma placa com milhões de pequenos interruptores. Em vez de testar cada interruptor isolado, o CircuitBreak reavalia cada candidato depois de cada remoção, capturando o efeito combinado. Removendo entre 29 e 150 neurônios, de 0,0066% a 0,0388% do MLP, sem precisar dos pares de prompts gêmeos que ataques anteriores exigiam.
💡 O número que muda a perspectiva: a taxa de sucesso de ataque no Llama-3.2-3B-Instruct saltou de 2,24% para 87,54%, medida pelo Llama Guard 3 8B no benchmark StrongREJECT.
DPOison-VL: envenenamento limpo de preferência em alinhamento de modelos vision-language
Por Chengtao Jian e Kai Yang
Chengtao Jian e Kai Yang apresentam o DPOison-VL, descrito como o primeiro ataque limpo de envenenamento de preferência contra o alinhamento DPO (Direct Preference Optimization) de modelos vision-language. DPO é a técnica padrão para alinhar esses modelos a preferências humanas. O ataque manipula o alinhamento apenas com perturbações imperceptíveis em uma fração pequena das imagens de treino, deixando prompts, respostas e anotações de preferência semanticamente intactos.
O diferencial contra ataques anteriores é a invisibilidade. Envenenamentos anteriores corrompiam sinais explícitos de supervisão ou exigiam gatilhos visíveis, ambos detectáveis por inspeção humana. Aqui, um auditor olhando o dataset não vê nada errado.
Os resultados: até 98% de attack success rate com apenas 2% de dados envenenados, transferibilidade entre modelos e preservação da acurácia limpa. Para times que treinam ou fazem fine-tuning de VLMs com dados de terceiros, o paper é um alerta estrutural. A integridade semântica dos dados não garante integridade do alinhamento.
Fontes:
⚡ Quicklinks (não tão quick desta vez!rs)
apks2opencode: pipeline Docker para engenharia reversa de APK com IA
Por zhangdeepseek
Pipeline em Docker Compose que integra JADX, jrag e OpenCode AI para engenharia reversa de APKs, com GUI, indexação semântica e análise de cadeias de chamada. Ferramenta recente e ainda jovem, mas a combinação de decompilação com busca semântica sobre o código é um atalho real para triagem de apps Android em larga escala.
Engenheiro saudita da OpenAI preso por plantar dispositivo de gravação no escritório
Por Laura Cress (BBC) e Maya Yang (The Guardian)
O FBI prendeu Abdulrahman Alfozan, engenheiro saudita de 35 anos da OpenAI, por plantar um dispositivo de gravação de áudio criptografado atrás de uma TV em uma sala de reuniões executiva da sede em San Francisco. O dispositivo foi embrulhado em papel higiênico e conectado à TV em 28 de setembro. A sala era usada regularmente para discussões sobre informações técnicas, comerciais e estratégicas altamente confidenciais, além de relações governamentais da empresa. Alfozan trabalhou na OpenAI desde julho de 2025 e não tinha autorização para participar das reuniões realizadas no local. Sua cônjuge teria usado um chatbot para pesquisar como construir um gravador contínuo de áudio, customizar conectividade Wi-Fi, melhorar escuta ao vivo e criptografar o cartão SD. Quando agentes revistaram uma bolsa deixada por Alfozan no escritório, encontraram um segundo dispositivo idêntico junto com sua carteira e documento. A OpenAI afirmou que usou seus próprios modelos de IA para analisar o dispositivo e rastrear sua origem, e que não há indícios de acesso indevido a pesos de modelo, código-fonte ou dados de clientes.
Fontes:
> exit
• Congrats Elliann pela postagem do Microsoft Defender XDR.
Curadoria: The Old Pirate