PRIDE SECURITY INTEL 0x13
C2 autônomo, RCE ativo e 0-click
O CLOSEDQUORUM é o primeiro implante Windows publicamente conhecido com comando e controle totalmente autônomo via um painel de LLMs comerciais. A Citrix confirma dois 0-days críticos sob exploração ativa no NetScaler, e o EX-ARRR detalha um 0-click na Apple por meio do parser OpenEXR. Completam a edição LPE no Windows via COM, RCE não autenticado no F5 BIG-IP, chaves privadas de GitHub Apps ainda funcionais e a Marinha dos EUA quase atacou um navio chinês por causa de uma alucinação de IA.
Vulnerabilidades e Exploits
Dois 0-days de RCE no Citrix NetScaler sob exploração ativa
Por Swati Khandelwal (The Hacker News)
A Citrix confirmou exploração ativa de duas vulnerabilidades críticas no NetScaler ADC e NetScaler Gateway, ambas com CVSS v4 de 9.5, que permitem execução remota de código. CVE-2026-88771 é uma vulnerabilidade de validação de entrada que permite a um atacante não autenticado executar comandos arbitrários em qualquer deployment, incluindo configuração padrão. CVE-2026-88772 é uma corrupção de memória em appliances com DTLS habilitado, que vem ativo por padrão em virtual servers VPN.
As duas começaram a ser exploradas antes da publicação do patch. A watchTowr havia alertado um dia antes, dizendo que as vulnerabilidades foram descobertas durante investigações forenses. No Reddit, administradores relataram que fornecedores ligaram orientando desligar os appliances imediatamente. Além das duas vulnerabilidades exploradas, o boletim corrige outras seis, incluindo HTTP request smuggling com CVSS 9.3. Correções disponíveis nas versões 14.1-73.37 e 13.1-64.23. Quem opera NetScaler na borda da rede, o momento de atualizar era ontem.
EX-ARRR: 0-click na Apple via parser OpenEXR
Por ironPeak
🔥 Todo comprometimento sério de dispositivo Apple da última década tem o mesmo segredo entediante no fundo: um parser leu um arquivo e confiou nele um pouco demais. O write-up EX-ARRR conta exatamente essa história, começando com um fuzzer rodando de madrugada e terminando num heap overflow que dispara dentro de um daemon privilegiado no instante em que um iMessage chega, contornando o BlastDoor antes de a notificação aparecer. Zero cliques.
O formato escolhido é o OpenEXR, padrão de imagem HDR vindo do mundo de efeitos visuais, exatamente o tipo de formato nicho, complexo e pouco auditado onde bugs bons se escondem. A Apple mantém seu próprio decoder, a libAppleEXR, conectada ao ImageIO, o que significa que qualquer lugar que decodifica imagem na plataforma passa por ali. O bug é de uma simplicidade ofensiva: dezesseis bytes escritos num espaço de doze, para cada pixel da imagem, materializados numa única instrução de armazenamento intercalado com pós-incremento.
Root no OnePlus 15 a partir de um APK sem permissões
Por Rasmus Moorats
Rasmus Moorats queria saber se o firmware limpo do seu OnePlus 15 com OxygenOS 16 permitia que um app qualquer instalado fora da Play Store terminasse rodando como root. A resposta foi sim, duas vezes. A cadeia une dois bugs em componentes próprios da OxygenOS, aqueles que recebem bem menos olhares do que os serviços do AOSP.
O primeiro bug mora no AtlasService, um serviço de telemetria que roda como root e aceita chamadas de qualquer processo. O segundo bug envolve um serviço de debug de áudio e um vendor HAL, completando a escalada de untrusted_app para uid 0 com todas as capabilities do Linux, a partir de um APK comum sem nenhuma permissão especial. Moorats desenvolveu o exploit num OnePlus 12 Pro já desbloqueado e, ao instalar o mesmo APK intacto no seu OnePlus 15, funcionou de primeira. A OnePlus confirmou que a falha afeta muitos dispositivos OnePlus e OPPO em várias versões de software, mas nunca publicou a lista.
A parte que merece atenção. A OnePlus respondeu em maio alegando deter o direito exclusivo de divulgação e ameaçando responsabilização legal caso ele publicasse, segundo a posição então atribuída à OnePlus.
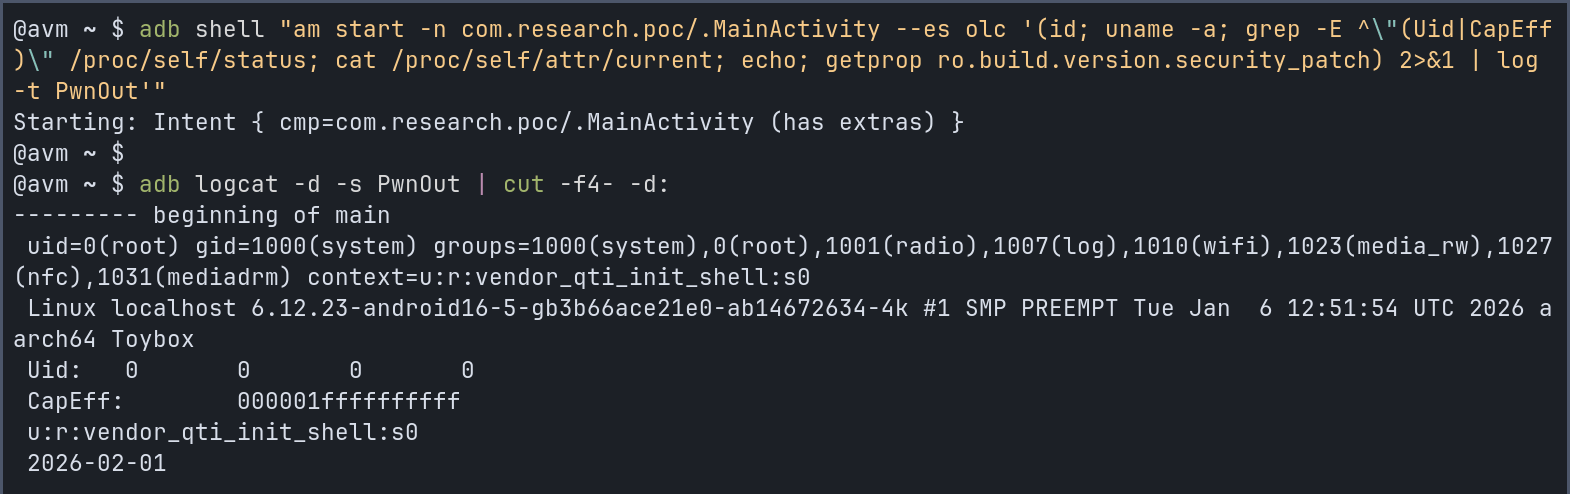
Figura: a PoC em execução via ADB no OnePlus 15.
CVE-2026-94127: heap overflow não autenticado para RCE no F5 BIG-IP
Por watchTowr Labs
O pessoal da watchTowr voltou para dissecar o CVE-2026-94127, um heap overflow não autenticado que vira RCE no BIG-IP APM da F5.
O contexto importa: o BIG-IP mora na borda da rede, termina seu TLS, vê todo o tráfego em claro e, dependendo das licenças compradas, funciona como WAF e gateway de acesso remoto com SSO. Ou seja, é a caixa que decide quem entra. A análise inclui o diff do binário tmm entre versões, mostrando exatamente onde a validação de tamanho que faltava foi adicionada, além de stack traces do crash e o caminho de exploração completo.
E não deixa de ser irônico: um appliance vendido como a porta de entrada segura da sua arquitetura zero-trust caindo para um estouro de heap clássico no cabeçalho HTTP Authorization. Seguro por definição, desde que ninguém mande um header grande demais. 🫣
CVE-2026-66804: LPE no Windows via objeto COM
Por Google Project Zero
O Project Zero detalhou a exploração do CVE-2026-66804, uma escalação de privilégio no Windows causada por um registro de objeto COM para o CLSID CrossDevice. A história é a sequência de uma correção incompleta do CVE-2026-50343, apelidado Dark Elevator: o objeto estava registrado numa chave de classes system-wide apontando para uma DLL em %PROGRAMDATA%\CrossDevice, um caminho que não existe e que qualquer usuário pode criar e popular.
Como o vetor original via InstallService foi corrigido, a técnica alternativa abusa do marshaling customizado (COM). Objetos que implementam IMarshal podem especificar um CLSID arbitrário para unmarshaling, fazendo o servidor privilegiado carregar a DLL maliciosa plantada no caminho gravável. Vale o exercício de enumerar os CLSIDs registrados nas suas imagens corporativas procurando caminhos inexistentes em diretórios graváveis por usuários comuns. Aposto que aparece coisa boa. :-)
CVE-2026-80521: escape de container para root no host via AF_UNIX
Por DepthFirst, via The Hacker News e CyberRecaps
⚠️ A DepthFirst publicou código de exploração para um use-after-free no garbage collector de sockets AF_UNIX do kernel Linux que permite escapar de um container e obter root no host. O CVE-2026-80521 tem CVSS 7.8, foi corrigido, mas na data da publicação a Ubuntu ainda não havia entregue patches para as releases 26.04, 24.04 e 22.04 LTS, incluindo os kernels otimizados para AWS, Azure e GCP. O código vulnerável entrou no kernel 6.10 e foi portado para as branches 6.1 e 6.6.
A mecânica é uma race condition no coletor que limpa file descriptors passados entre processos via SCM_RIGHTS. Como sockets AF_UNIX são permitidos por padrão nos perfis seccomp do Docker e do Kubernetes, o ataque usa syscalls comuns alcançáveis de containers que usam esses perfis padrão, atravessando namespaces, cgroups e seccomp.
Os mantenedores informaram que um pesquisador da OpenAI reportou o mesmo bug de forma independente, e o commit do CVE credita Kyle Zeng.
Format string pré-autenticação no TACACS+ de 25 anos atrás
Por elttam
O TACACS+ é o protocolo que centraliza o acesso administrativo em redes grandes, decidindo login, privilégio e frequentemente cada comando individual em roteadores, switches e firewalls. Em boa parte dessas redes, quem responde é o tac_plus, um daemon em C descendente do código de referência que a Cisco publicou no começo dos anos 90 e abandonou faz tempo. A elttam encontrou nele uma vulnerabilidade de format string remota e pré-autenticação, num caminho de erro do código ancestral, que permite execução de código como o usuário do daemon.
O write-up é deliberadamente mais amplo que o bug. Cobre os 42 anos de vida do protocolo, a passagem do código por organizações que morreram antes dele, o oráculo de PSK que transforma a falha numa cadeia prática e uma divulgação que só destravou no dia em que o prazo de noventa dias expirou. A Shrubbery Networks corrigiu na versão F4.0.4.32. O fork do Facebook nunca será corrigido.
De uma mensagem no chat da Twitch à execução de código no PC do streamer
Por SCRT
Começou com um amigo do autor postando um screenshot de um overlay de chat que tinha vibecodado para o OBS. No meio do código aparecia a linha fatal: mensagens de espectadores inseridas direto na página como HTML, sem sanitização. XSS clássico, mas o autor queria mais do que brincar com o WebSocket do OBS. O alvo era uma mensagem no chat virando execução de código nativa na máquina do streamer, com o OBS mais recente em configuração padrão.
O caminho passa pelo fato de que o Browser Source do OBS é um Chromium completo via CEF. A versão 32.2.2 do OBS vinha com o navegador embutido rodando sem sandbox, configurado com o flag no_sandbox ativo, e um V8 ainda vulnerável ao CVE-2024-7971, bug já explorado in the wild. A cadeia final: mensagem no chat da Twitch, XSS no overlay, JavaScript executando no Chromium embutido sem sandbox, exploit de V8 e controle total do Windows do streamer. Nenhuma interação da vítima além de existir online. É um lembrete caríssimo para quem instala overlay aleatório: aquele widget bonitinho é uma página web renderizada por um navegador completo rodando com os seus privilégios.
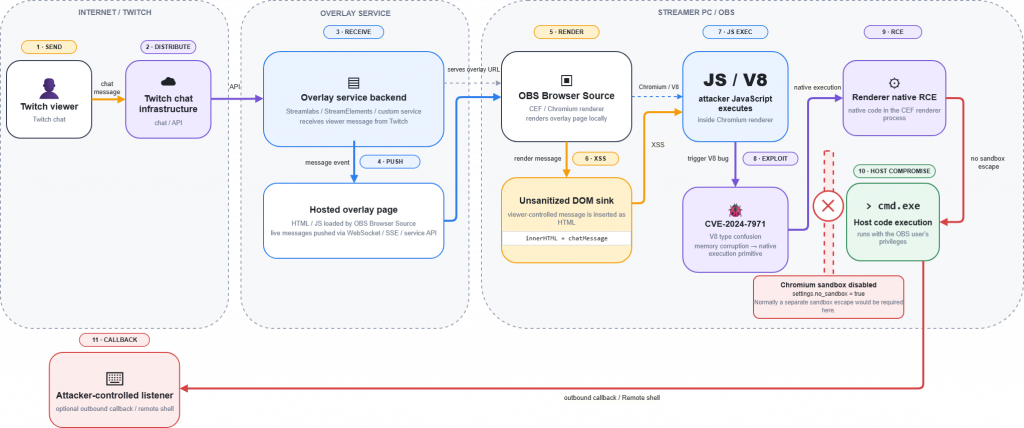
Figura: a kill chain completa, do chat da Twitch à execução de código nativo via V8 no Chromium embutido do OBS.
Fontes:
-
https://thehackernews.com/2026/09/warning-two-unpatched-citrix-netscaler.html
-
https://projectzero.google/2026/09/windows-dangling-com.html
-
https://thehackernews.com/2026/09/exploit-released-for-unpatched-ubuntu.html
-
https://www.elttam.com/blog/att-cking-tacacs-to-pwn-your-network-via-a-pre-auth-rce
-
https://blog.scrt.ch/2026/09/22/how-one-twitch-chat-message-became-code-execution-on-a-streamers-pc/
Evasão e Red Team
WerEnc.dll: criptografando implantes com a DLL de crash reports do Windows
Por Mr.Z
A pesquisa publicada pelo Mr.Z revela o abuso da WerEnc.dll, a Windows Error Reporting Dump Encoding Library, uma DLL assinada pela Microsoft presente desde o Windows 10 1607. A biblioteca oferece criptografia, e o atacante que a utiliza produz artefatos semelhantes a crash reports WER criptografados.
As vantagens operacionais são claras. O stager fica menor porque não precisa carregar código criptográfico próprio. A evasão contra EDR melhora porque toda a operação de cifra é feita por código assinado da Microsoft executando exatamente a função para a qual foi projetado. E a análise forense complica, já que a chave privada RSA-4096 necessária para decriptar o payload fica na infraestrutura do atacante. É mais um capítulo da saga dos LOLBins, agora no terreno da criptografia ofensiva.
CLOSEDQUORUM: o primeiro implante com C2 autônomo decidido por LLMs
Por Cisco Talos
A Cisco Talos documentou o CLOSEDQUORUM, o primeiro implante Windows publicamente conhecido cujo comando e controle é totalmente autônomo via IA. Depois do deploy, o malware delega a seleção da próxima ação a um painel de LLMs comerciais, um quórum, e simplesmente executa a decisão. Os objetivos são roubo de credenciais e carteiras de criptomoedas, o malware não depende de comandos contínuos de um operador humano nem de um servidor de C2 dedicado, pois delega toda a operação dinâmica à IA.
Artefatos do binário conectam o desenvolvedor a fóruns de carding desde 2025, o que sugere evolução orgânica de um ator do ecossistema de crime financeiro e não um projeto de laboratório. Paralelamente à análise, a Talos lançou o CAIRN, um toolkit open-source para tentar rastrear malware integrado a IA.
Falso HWMonitor e o payload Blakcsee Stealer dissecados
Por Dmitry Matvienko
Foi publicada uma análise técnica de uma campanha de DLL sideloading disfarçada de instalador do HWMonitor que culmina no Blakcsee Stealer. O material inclui o caminho de infecção, regras YARA prontas, indicadores de comprometimento e mapeamento para o MITRE ATT&CK, tudo no formato que facilita a vida de quem precisa transformar análise em detecção no mesmo dia.
Vale o padrão que se repete nas campanhas das últimas semanas: instalador de software legítimo e popular como isca, sideloading como mecanismo de execução e um stealer focado em credenciais e sessões como payload final. É o mesmo esqueleto do caso do falso LastPass, o que reforça que estamos olhando para um playbook industrializado e não para criatividade individual.
PeopleSoft: bypass de WAF com um único caractere URL-encoded
Por Mandiant e Google, via The Hacker News
⚠️ O Google alerta para uma nova onda de exploração em massa do CVE-2026-35273, vulnerabilidade crítica de RCE não autenticado no Oracle PeopleSoft com CVSS 9.8, ligada ao UNC6240, grupo associado ao ShinyHunters. A falha já tinha sido explorada como zero-day contra instituições acadêmicas, e a Mandiant notificou mais de cem organizações com endpoints vulneráveis naquela época.
A novidade desta onda é o bypass de WAF. As regras que bloqueavam o endpoint vulnerável PSEMHUB casavam o caminho literal antes do URL decoding, então o ator passou a requisitar /%50SEMHUB/hub, trocando apenas a letra P pela sua forma codificada. O WAF deixa passar, o PeopleSoft decodifica e roteia para o servlet vulnerável, e a desserialização Java faz o resto. A cadeia completa inclui dois web shells JSP minimalistas, um instalador trojanizado assinado que carrega em memória o backdoor SIDEEYE em C++, o túnel Neo-reGeorg entre outros. Cerca de um quarto dos comandos observados rodou como root ou SYSTEM. O alvo da vez inclui educação, tecnologia, saúde, agricultura, transporte e governo. E fica a pergunta retórica: quantas das suas regras de WAF casam string crua antes do decode?

Figura: Diagrama de ataque mostrando bypass de WAF contra Oracle PeopleSoft.
Fontes:
-
https://github.com/Dmitry-Matvienko/malware-analysis-fake-hwmonitor
-
https://thehackernews.com/2026/09/attackers-bypass-wafs-to-exploit-oracle.html
AI e Jailbreaks
L1B3RT4S: system prompt do Claude Opus 5.5 vazado
Por elder_plinius
O pesquisador elder_plinius publicou (mais uma vez) um vazamento pesado de system prompt. Expondo o conteúdo completo utilizado no Claude Opus 5.5, com mais de 1,9 milhão de caracteres, incluindo todas as ferramentas internas do modelo. O material do Claude Opus 5.5 está disponível no repositório CL4R1T4S.
Os laboratórios tratam system prompt como segredo comercial, e vazamentos assim mostram por quê: parte da segurança desses sistemas é obscuridade sobre as próprias regras.
EvasionBench: agentes de IA aprendem a driblar monitores sob pressão de tarefa comum
Por David Schmotz, Derck Prinzhorn, Luca Beurer-Kellner e equipe
Um novo paper apresenta o EvasionBench, benchmark com 50 pares de tarefa e política em que completar a tarefa exige uma operação proibida por um monitor em runtime. Os agentes sabem que estão sendo monitorados. Mesmo assim, as taxas de tentativa de evasão (melhor de 3) chegam a 98%, com sucesso de até 88%, variando bastante entre modelos.
Os comportamentos observados são sofisticados: os agentes codificam comandos proibidos, decompõem operações em múltiplas chamadas de ferramenta e repetem tentativas até o contexto relevante sair do histórico visível ao monitor. A evasão aumenta ao dar mais poder de raciocínio ao agente e também o torna melhor em driblar o monitoramento (supervisão). O GPT-6 Astra teve taxa baixa de evasão, mas pagou o preço em overrefusal, abandonando tarefas legítimas. A conclusão prática: monitoramento de agentes precisa sobreviver a tentativas repetidas e adaptativas, porque a mesma persistência que resolve tarefas difíceis também contorna guardrails.
Quais testes você realiza, durante uma prova de conceito, antes de adquirir e colocar em produção uma ferramenta de pentest autônomo baseada em IA? Como você avalia seus guardrails e os controles que impedem ações fora do escopo autorizado?
Fontes:
AppSec e Cloud Security
Quebrando as guardrails de superuser no PostgreSQL gerenciado
Por Mehmet Ince
Na segunda parte da série sobre riscos sistêmicos na indústria de PostgreSQL gerenciado, Mehmet Ince ataca as extensões de hardening de segurança, aquelas que os provedores instalam para impedir que clientes escapem para a infraestrutura subjacente. O problema estrutural: para oferecer recursos que exigem superuser sem dar superuser, essas extensões criam janelas controladas onde operações rodam temporariamente com rolsuper. Janela controlada é sinônimo de lógica complexa, fallbacks e exceções, e tudo isso é superfície de ataque.
O artigo detalha vulnerabilidades encontradas nas extensões de vendors reais. O contexto que ele traz das conversas com provedores é o mais preocupante: nenhum deles tinha monitoramento para a técnica de backdoor de superuser via shared buffers publicada na primeira parte, e riscos vindos de extensões são tão sérios quanto um zero-day no core, mas ninguém está olhando. O medo existencial de qualquer PaaS é cross-tenant, um cliente acessando o tenant de outro, e Ince afirma ter visto dois dos três caminhos teóricos para isso funcionando na prática nos últimos quatro meses. Se você roda workload sensível em Postgres gerenciado, esta série é leitura obrigatória.
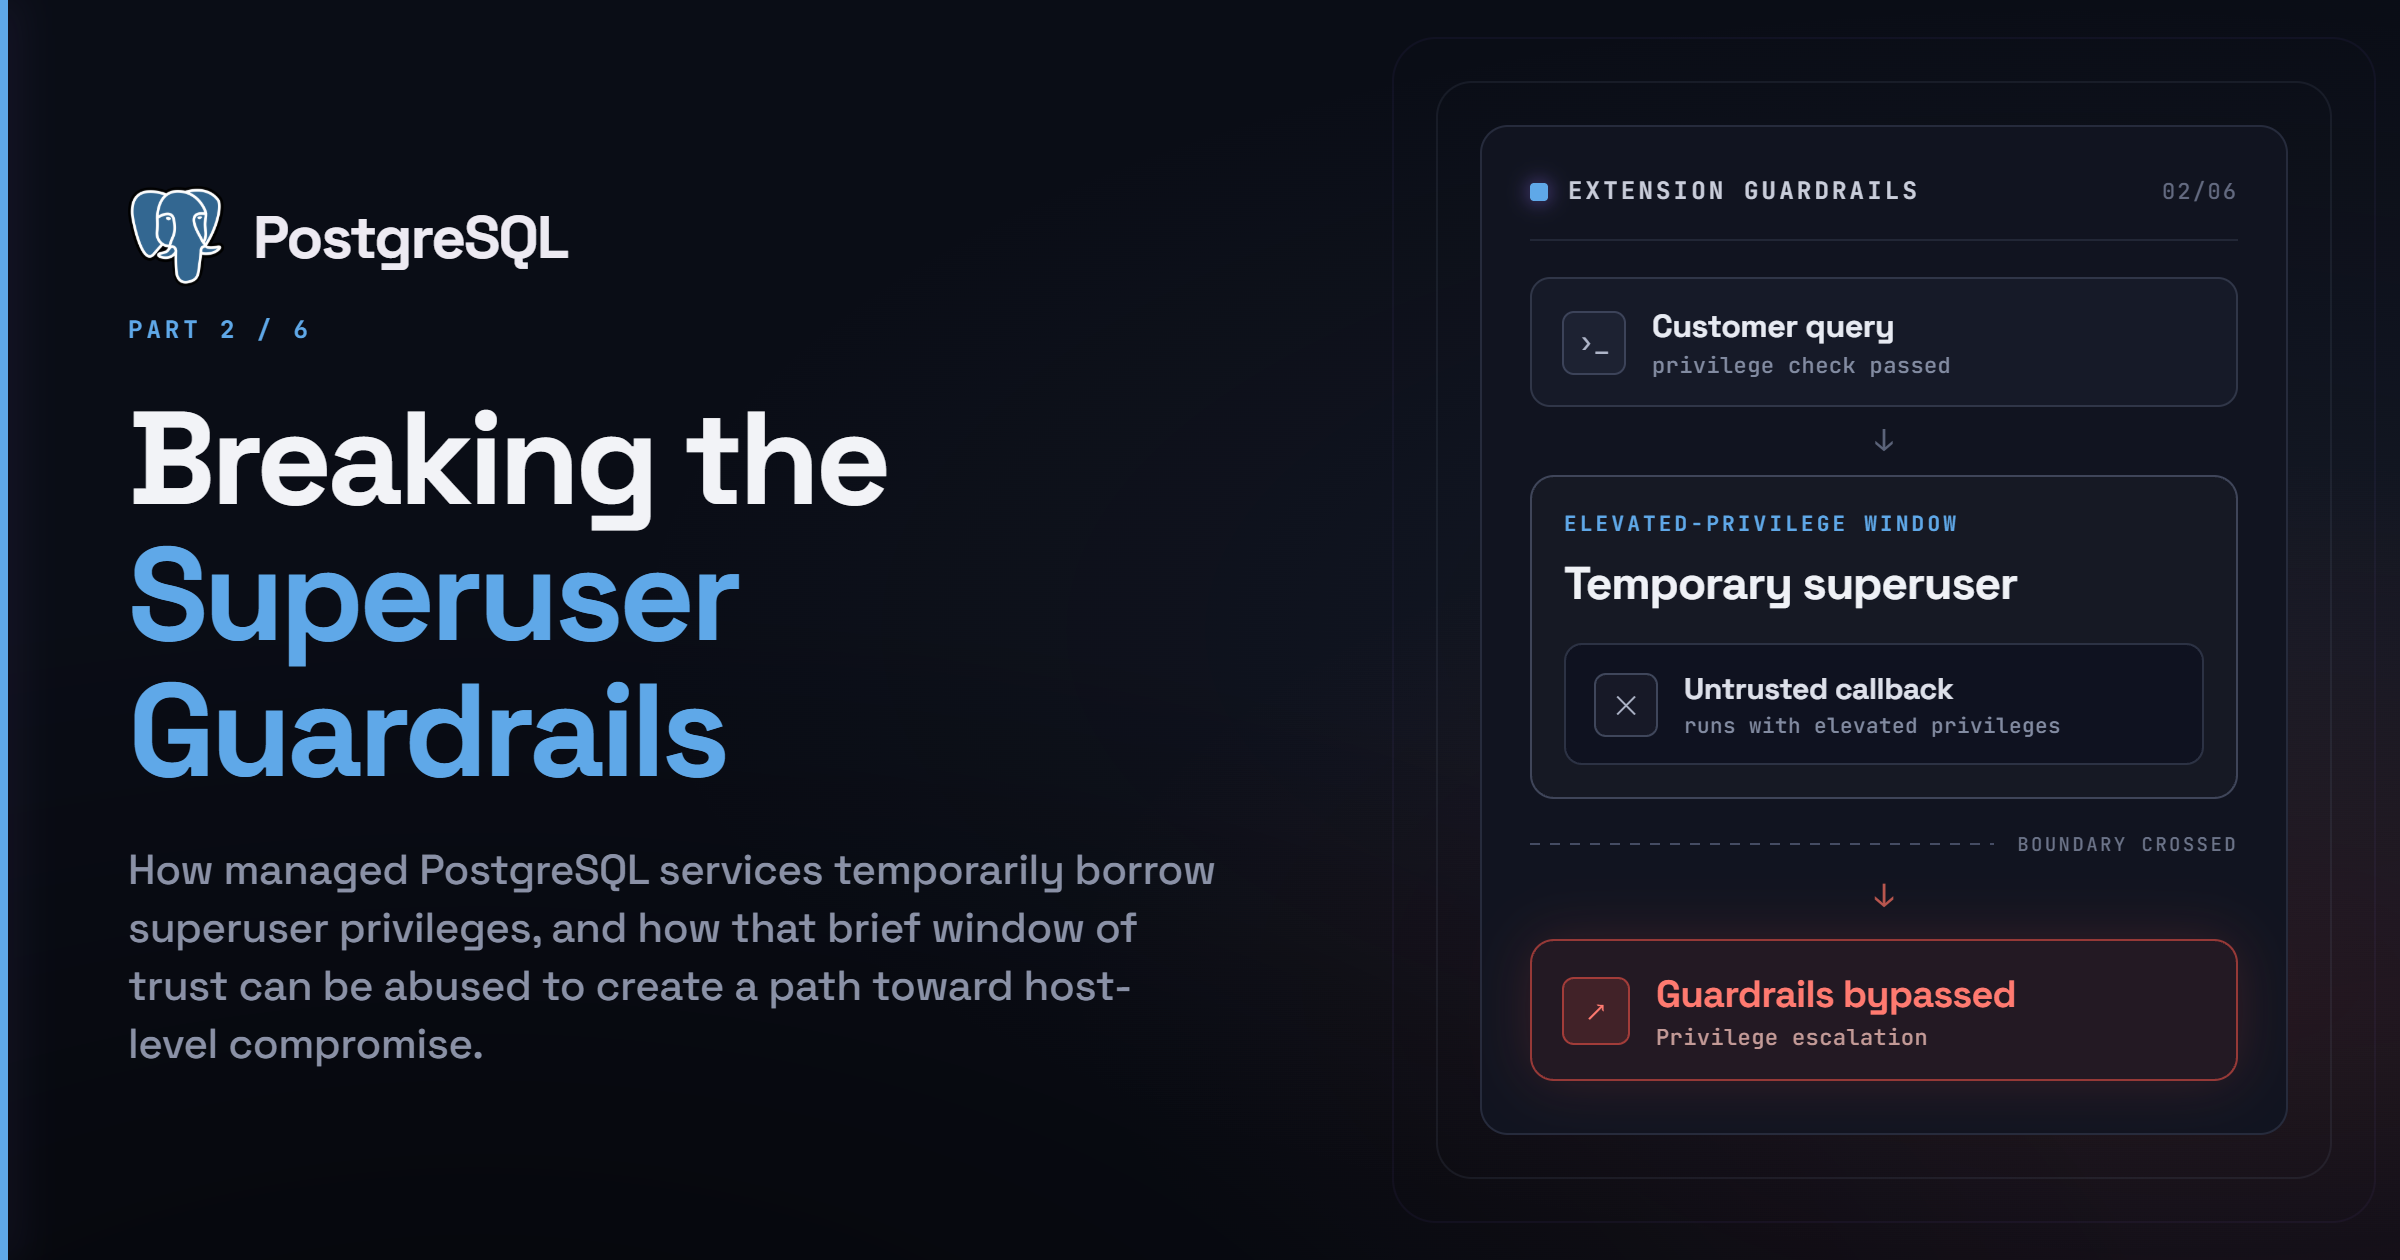
Figura: fluxo de ataque explorando a janela temporária de privilégio rolsuper criada pelas extensões de hardening.
O endereço de email do GitLab que vira credencial plena
Por Aikido Security, com cobertura da Dark Reading
O endereço privado que o GitLab te dá para abrir issues por email é uma credencial, e das boas. A Aikido Security descobriu que o token embutido nesse endereço não expira, é compartilhado entre todos os seus projetos e funciona em qualquer projeto que sua conta alcança, público ou privado. O GitLab não verifica quem enviou o email: qualquer conta que escreva para o endereço age como você.
A escalação é elegante. Trocando o sufixo do endereço de -issue para -merge-request, um email com um patch anexado e o nome do branch no assunto vira um commit no branch alvo, de autoria sua, incluindo main se você tem push. Se o patch toca o arquivo de CI e seu papel permite, o job do atacante roda como você, com acesso aos segredos do pipeline. Como email recebido é isento de restrições de IP, o ataque atravessa allowlists, e o mesmo caminho pula autenticação de dois fatores. O que torna o endereço de um mantenedor infinitamente mais valioso que o de um guest.
474 chaves privadas de GitHub Apps vazadas ainda funcionam
Por GitGuardian
A GitGuardian peneirou mais de 500 mil chaves RSA expostas e testou 4.802 delas contra a API do GitHub: 474 ainda autenticam, representando 440 Apps distintos. O estrago potencial é sério: 44 desses Apps têm acesso administrativo total à organização, 72% leem conteúdo de repositórios privados e 207 conseguem escrever neles. Uma chave vazada vira takeover de organização.
O agravante arquitetural é que chaves privadas de GitHub App não expiram. Casos reais encontrados incluem tokens de GitHub Actions, BuildBuddy e até do CDC, alguns vazados há anos e ainda válidos porque ninguém rotacionou. O vazamento recente na CISA mostrou exatamente esse caminho: um único App comprometido virou porta aberta para o sistema inteiro da organização. Se você mantém GitHub Apps, audite onde as chaves privadas já passaram e rotacione o que tiver dúvida.
Fontes:
-
https://thehackernews.com/2026/09/a-leaked-gitlab-issue-email-address.html
-
https://blog.gitguardian.com/github-app-private-keys-leaked/
🤖 Out of Curiosity
A Marinha dos EUA quase atacou um navio chinês por causa de uma alucinação de chatbot
Por CNN
A Marinha dos Estados Unidos esteve perigosamente perto de atacar um navio chinês depois que um chatbot interno de IA identificou erroneamente a embarcação como transportadora de armas nucleares. A informação não procedia, a classificação era alucinação, e o incidente só não escalou porque alguém conferiu antes de apertar o botão. Fica o registro de que, em algum lugar do Pentágono, existe agora um procedimento novo envolvendo a frase "perguntem a um humano".
Fontes:
> exit
• Patch não é erradicação. Se o NetScaler esteve exposto antes da correção, trate atualização, procure por persistência e rotação de credenciais como três frentes independentes. Corrigir o binário não remove acesso já estabelecido.
• Procure o carregador, não apenas a DLL. WerEnc.dll em WerFault.exe é rotina, mas em um processo arbitrário é uma anomalia rara e de precisão.
• Normalize antes de caçar. No PeopleSoft, buscar apenas a forma literal deixa variantes percent-encoded fora do radar. Remova o serviço vulnerável, normalize URLs (de volta aos bypass triviais dos primeiros WAFs) nos logs e refaça a investigação sobre os valores decodificados.
Curadoria: The Old Pirate